← Alle Projekte

Nextcloud-App · Informationssicherheit

ISMS Compliance Manager

Der Kern eines Informationssicherheits-Managementsystems in der eigenen Nextcloud – vergleichbar mit spezialisierten ISMS- und GRC-Werkzeugen, aber ohne weitere Plattform. Regelwerke, Werte, Risiken, Maßnahmen, Audits und Sicherheitsvorfälle sind untereinander verknüpft. Alle Daten bleiben auf der eigenen Instanz.

NIS2BSI Grundschutz++ISO/IEC 27001:2022TISAXDSGVO

Einblicke

So sieht es aus.

Beispieldaten eines fiktiven Maschinenbauunternehmens.
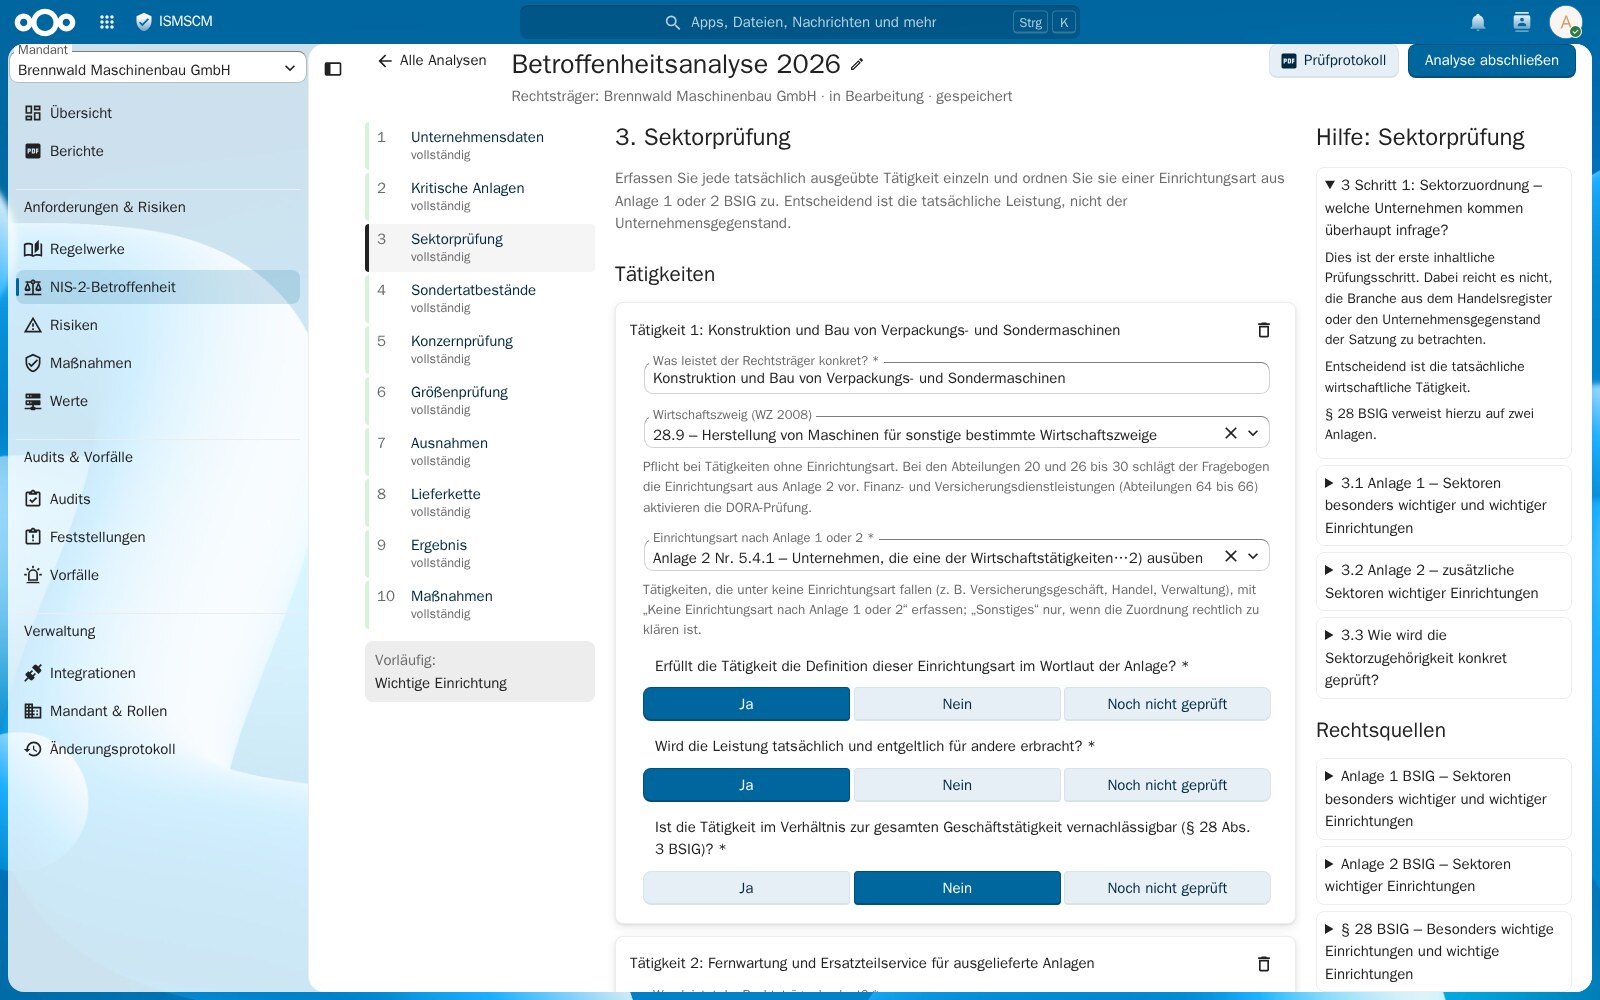
NIS-2-Betroffenheitsanalyse, Schritt Sektorprüfung
NIS-2-Betroffenheitsanalyse – geführte Prüfung nach § 28 BSIG, hier die Sektorzuordnung mit Gesetzeswortlaut in der Hilfe.
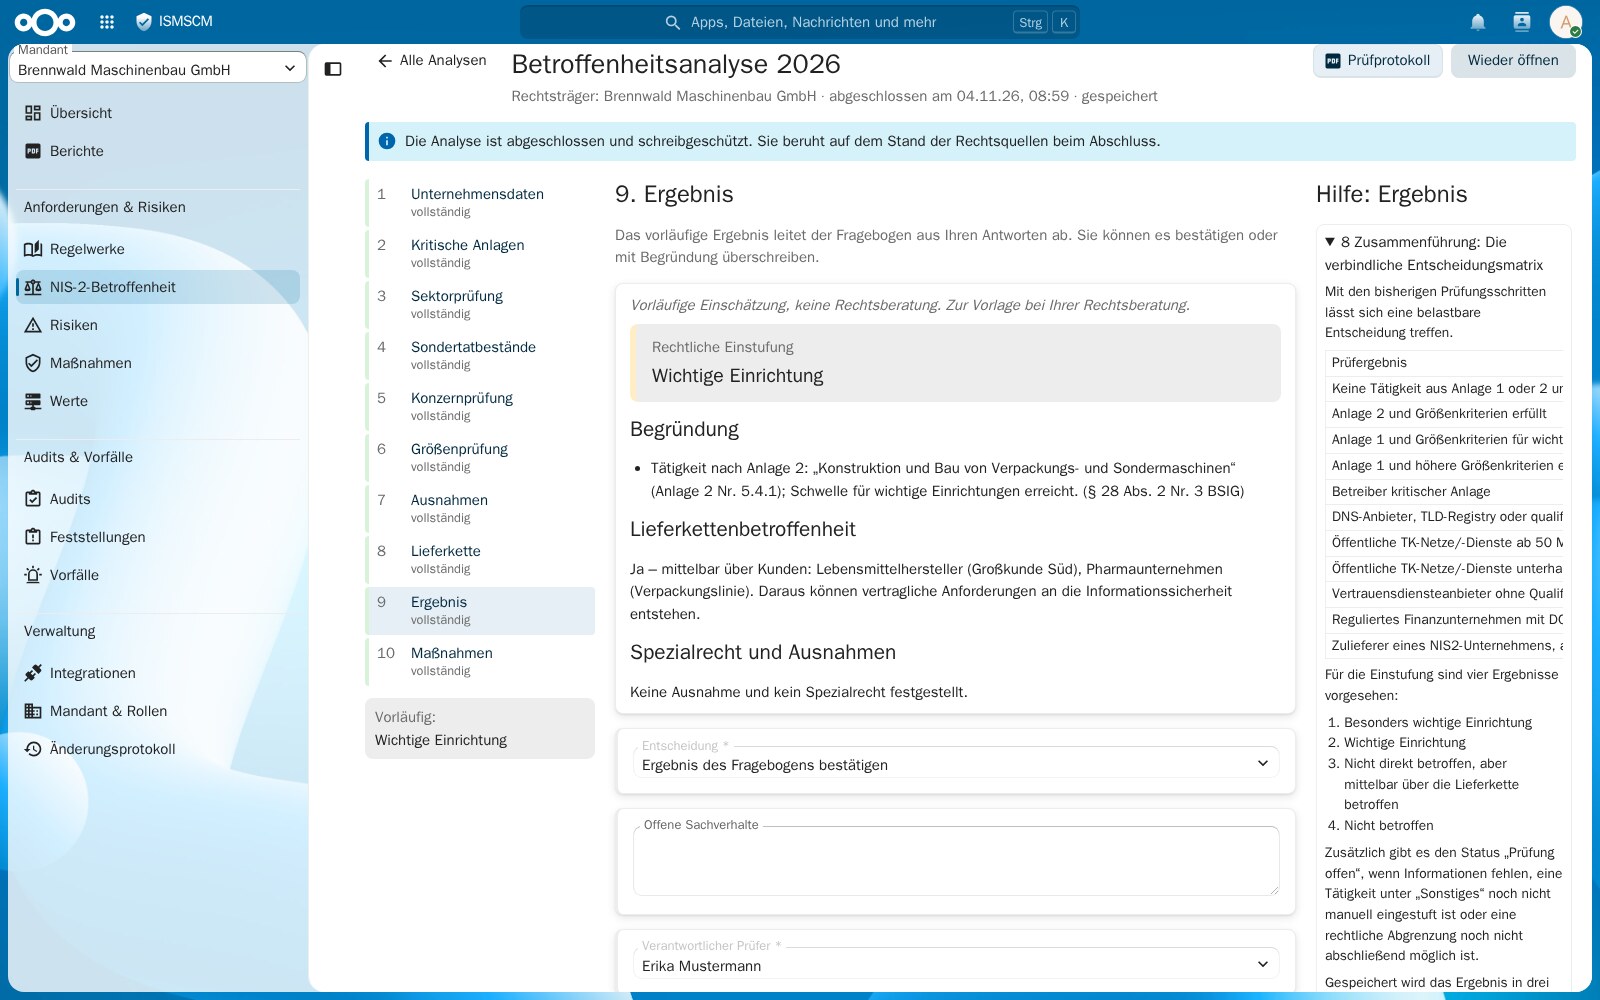
Ergebnis der NIS-2-Betroffenheitsanalyse
Ergebnis der Betroffenheitsanalyse – Einstufung als wichtige Einrichtung mit Begründung und Betroffenheit über die Lieferkette.
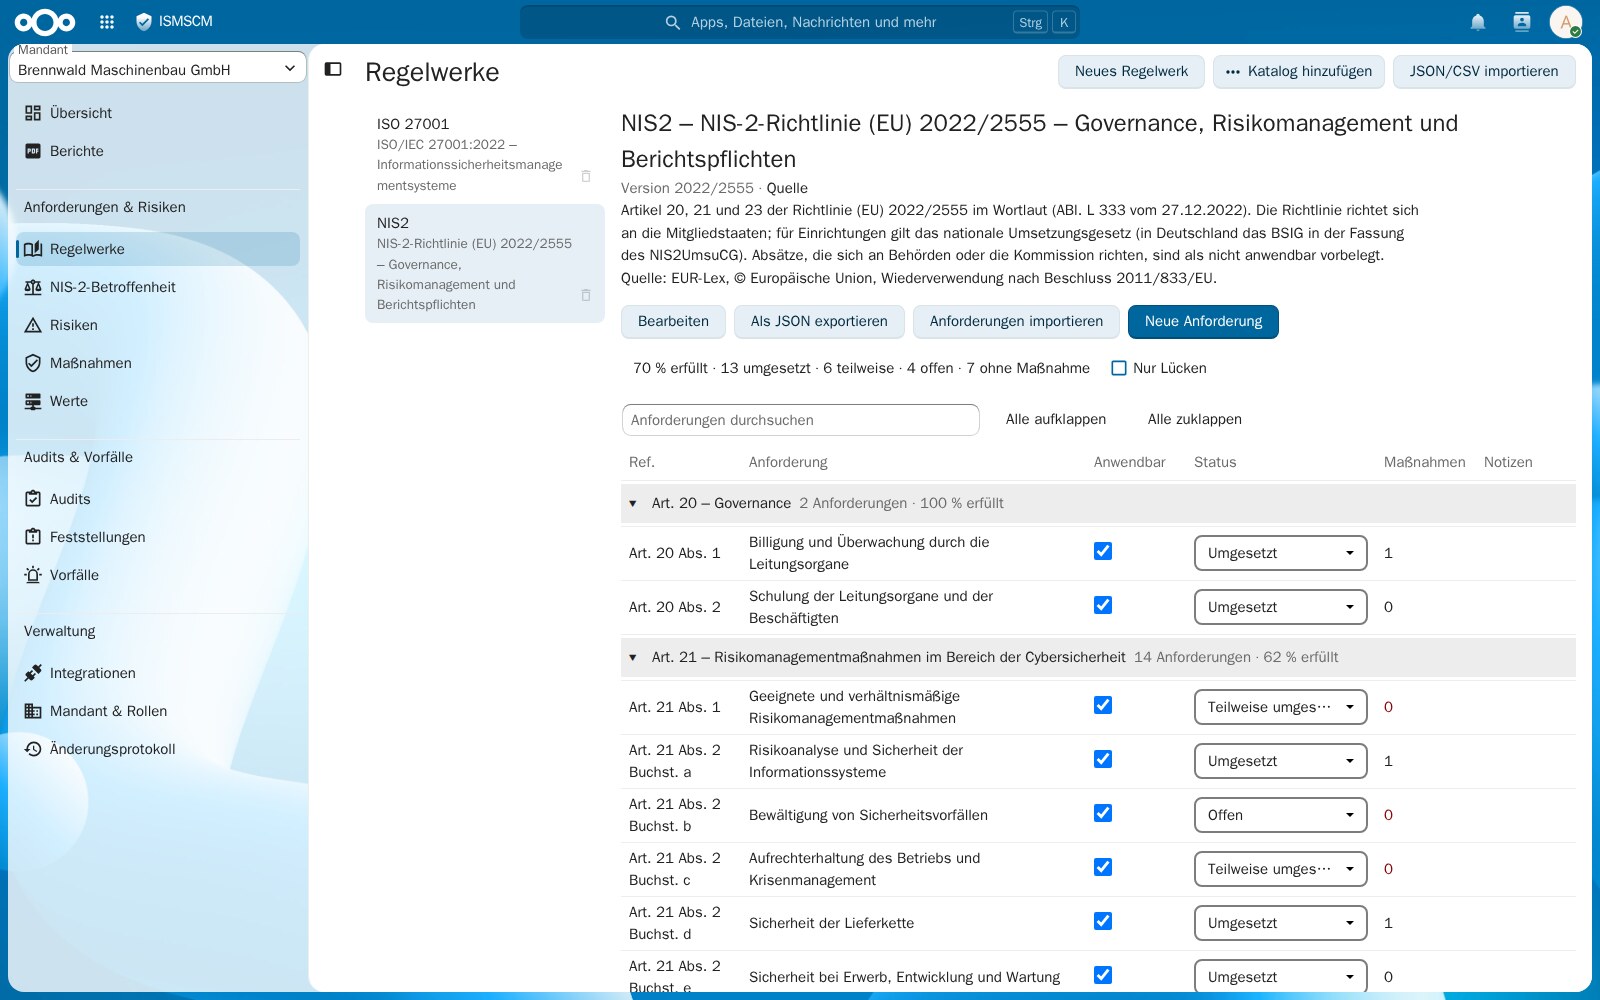
Regelwerk NIS2 mit Anforderungen und Umsetzungsstand
Regelwerke – Anforderungen mit Anwendbarkeit, Umsetzungsstand und Erfüllungsgrad je Kapitel.
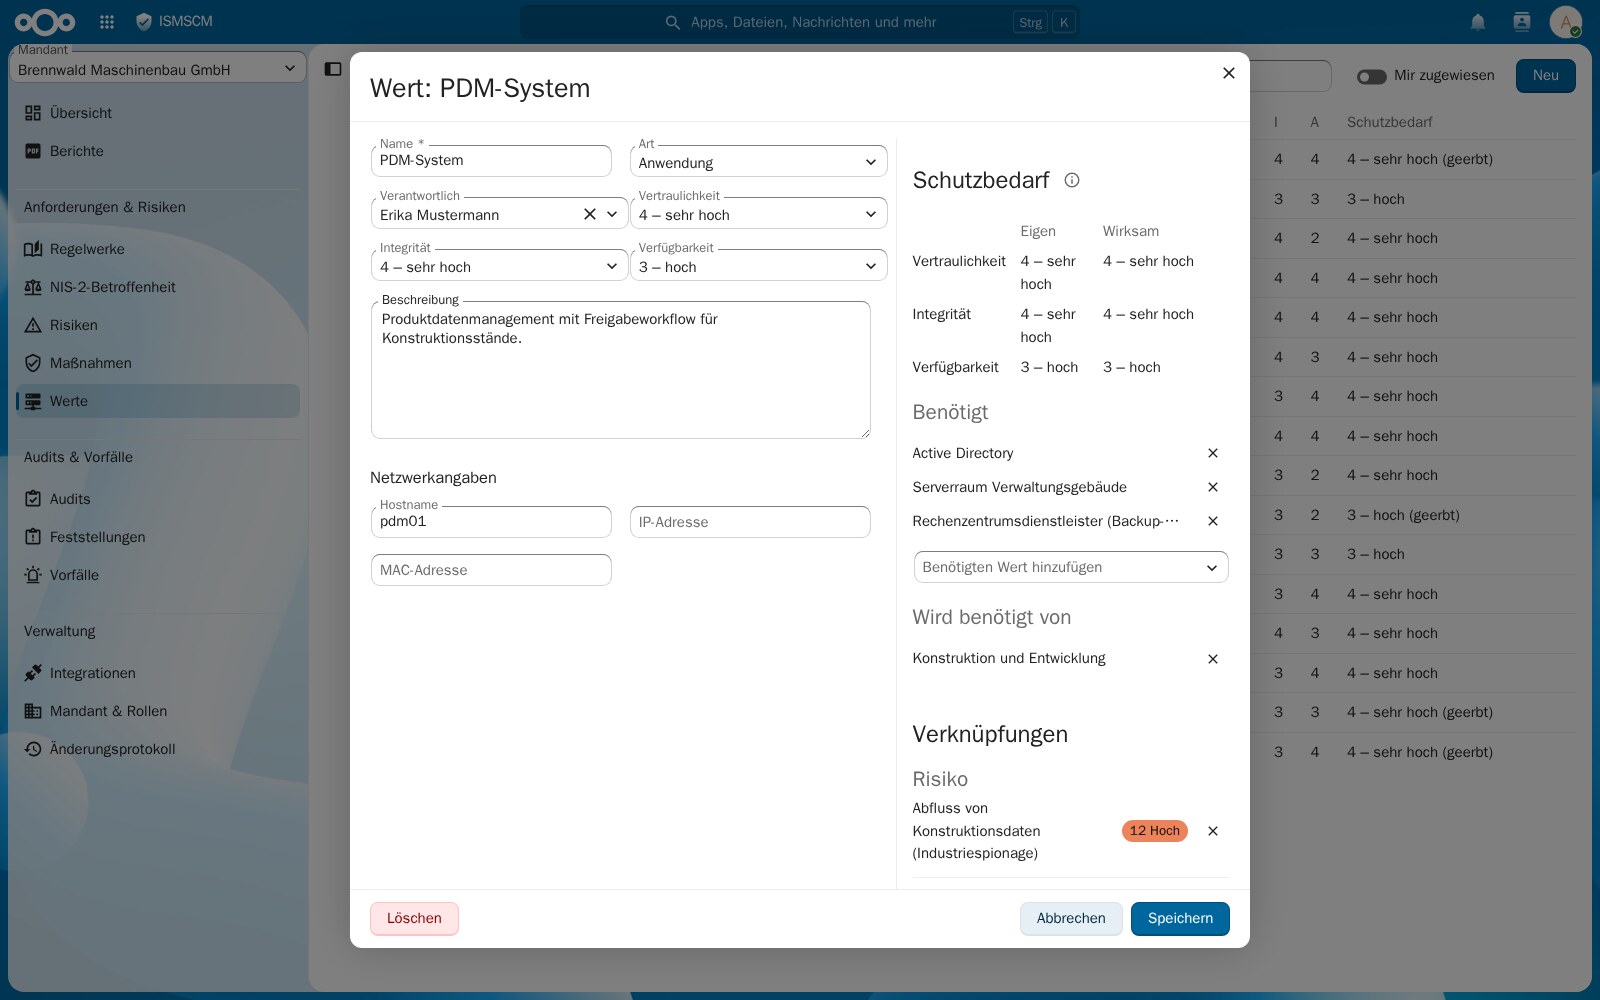
Wert PDM-System mit Schutzbedarf und Abhängigkeiten
Werte – Schutzbedarf mit Vererbung über Abhängigkeiten und verknüpfte Risiken.
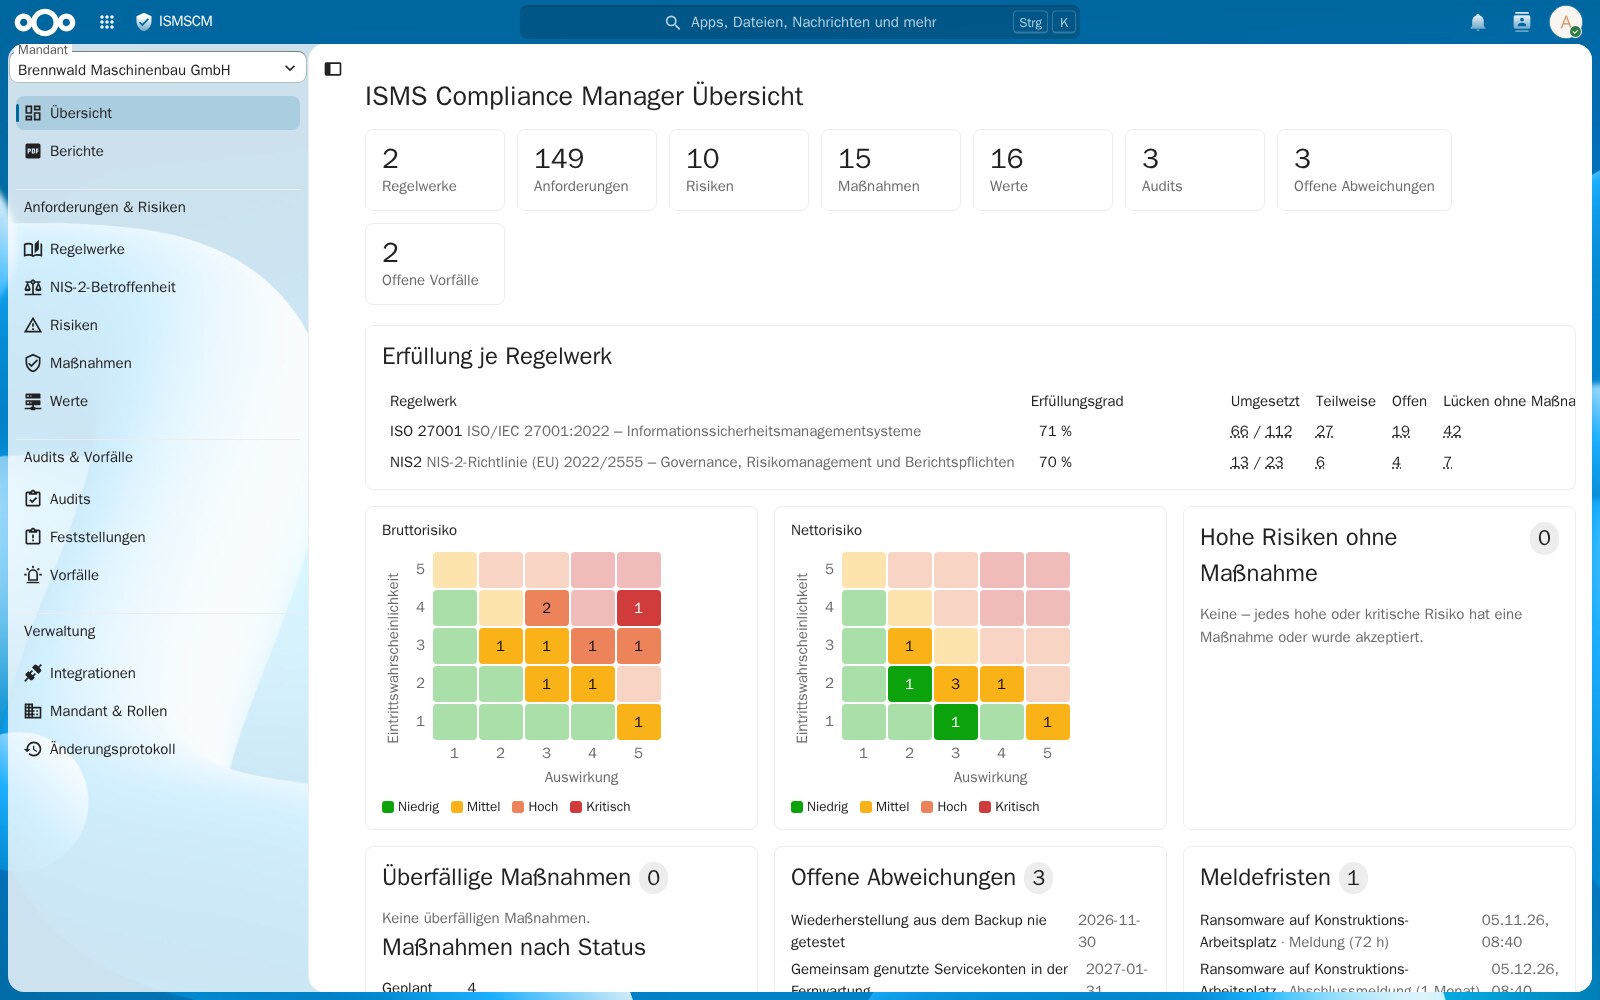
Übersicht mit Kennzahlen und Risiko-Heatmaps
Risiken im Überblick – Kennzahlen, Erfüllung je Regelwerk und Heatmaps für Brutto- und Nettorisiko.
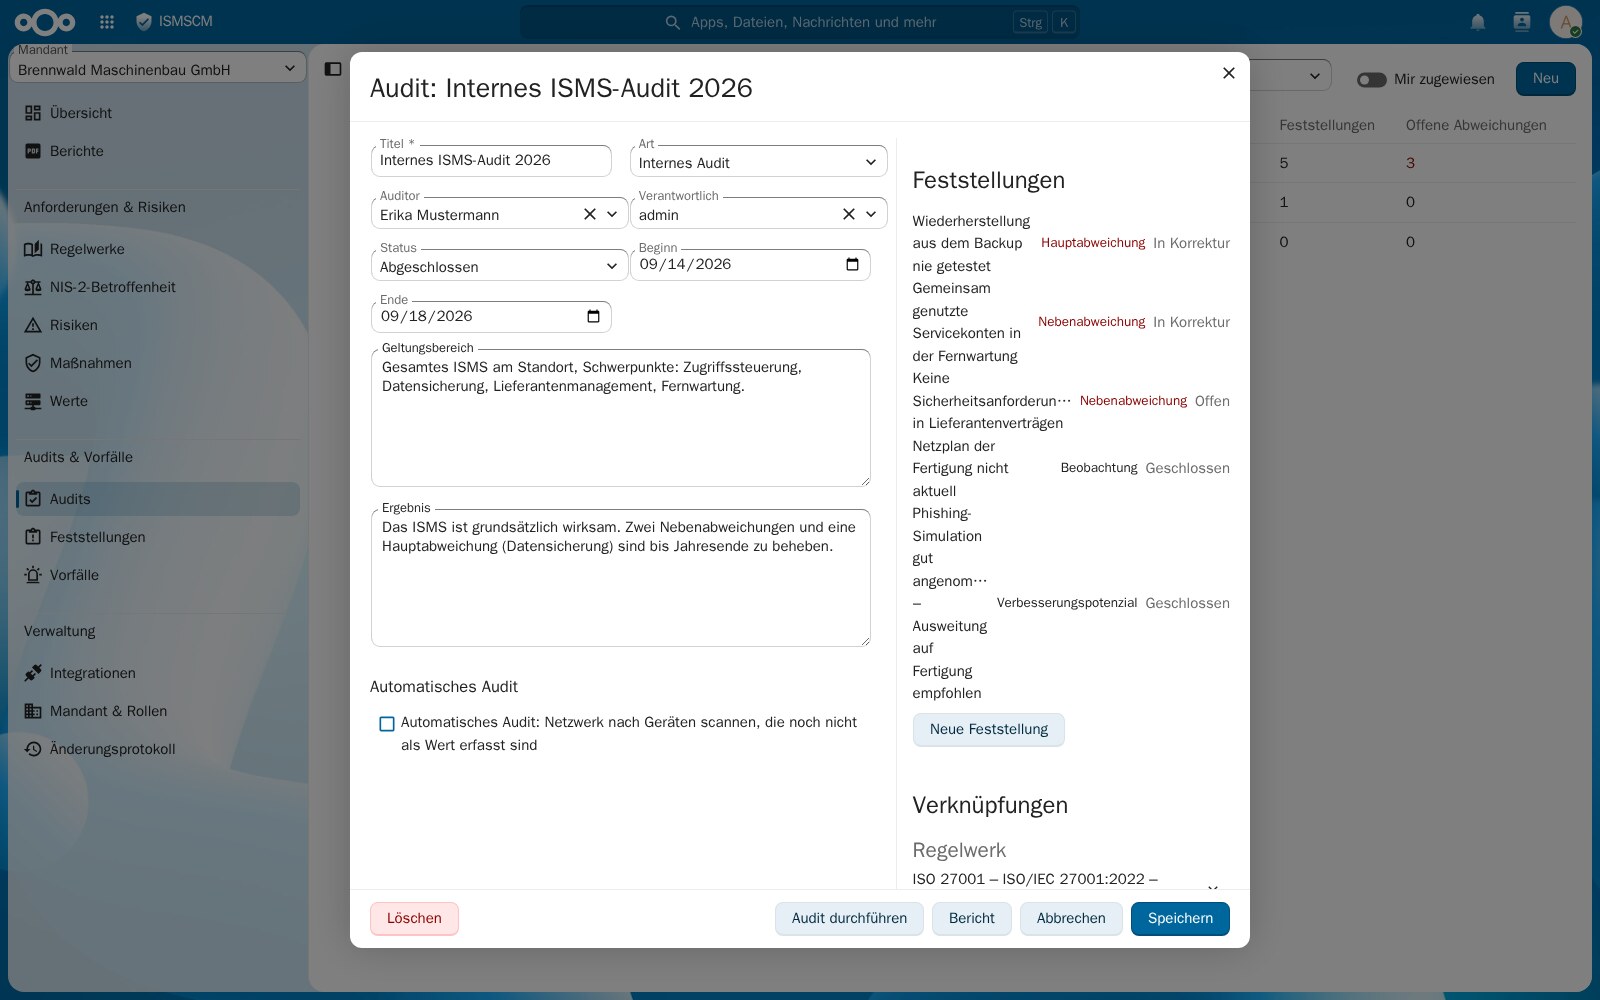
Internes ISMS-Audit mit Feststellungen
Audits – Geltungsbereich, Ergebnis und die Feststellungen des Audits auf einen Blick.
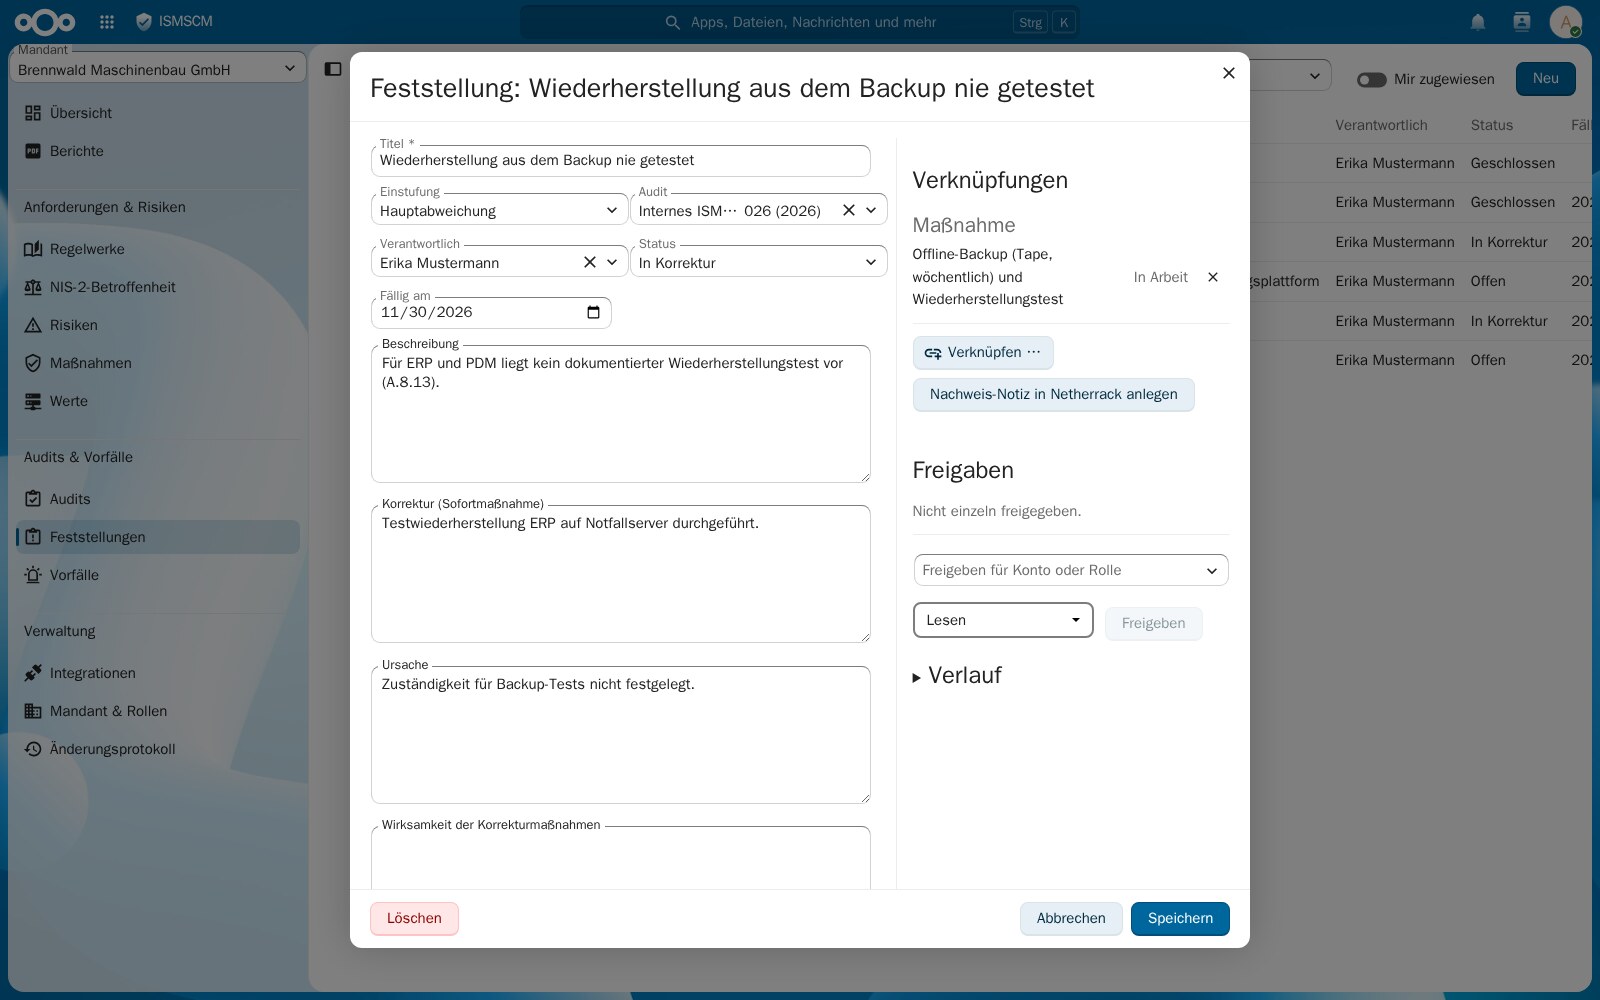
Feststellung Hauptabweichung mit Korrekturmaßnahme
Feststellungen – Abweichung mit Ursache, Korrektur und verknüpfter Korrekturmaßnahme.
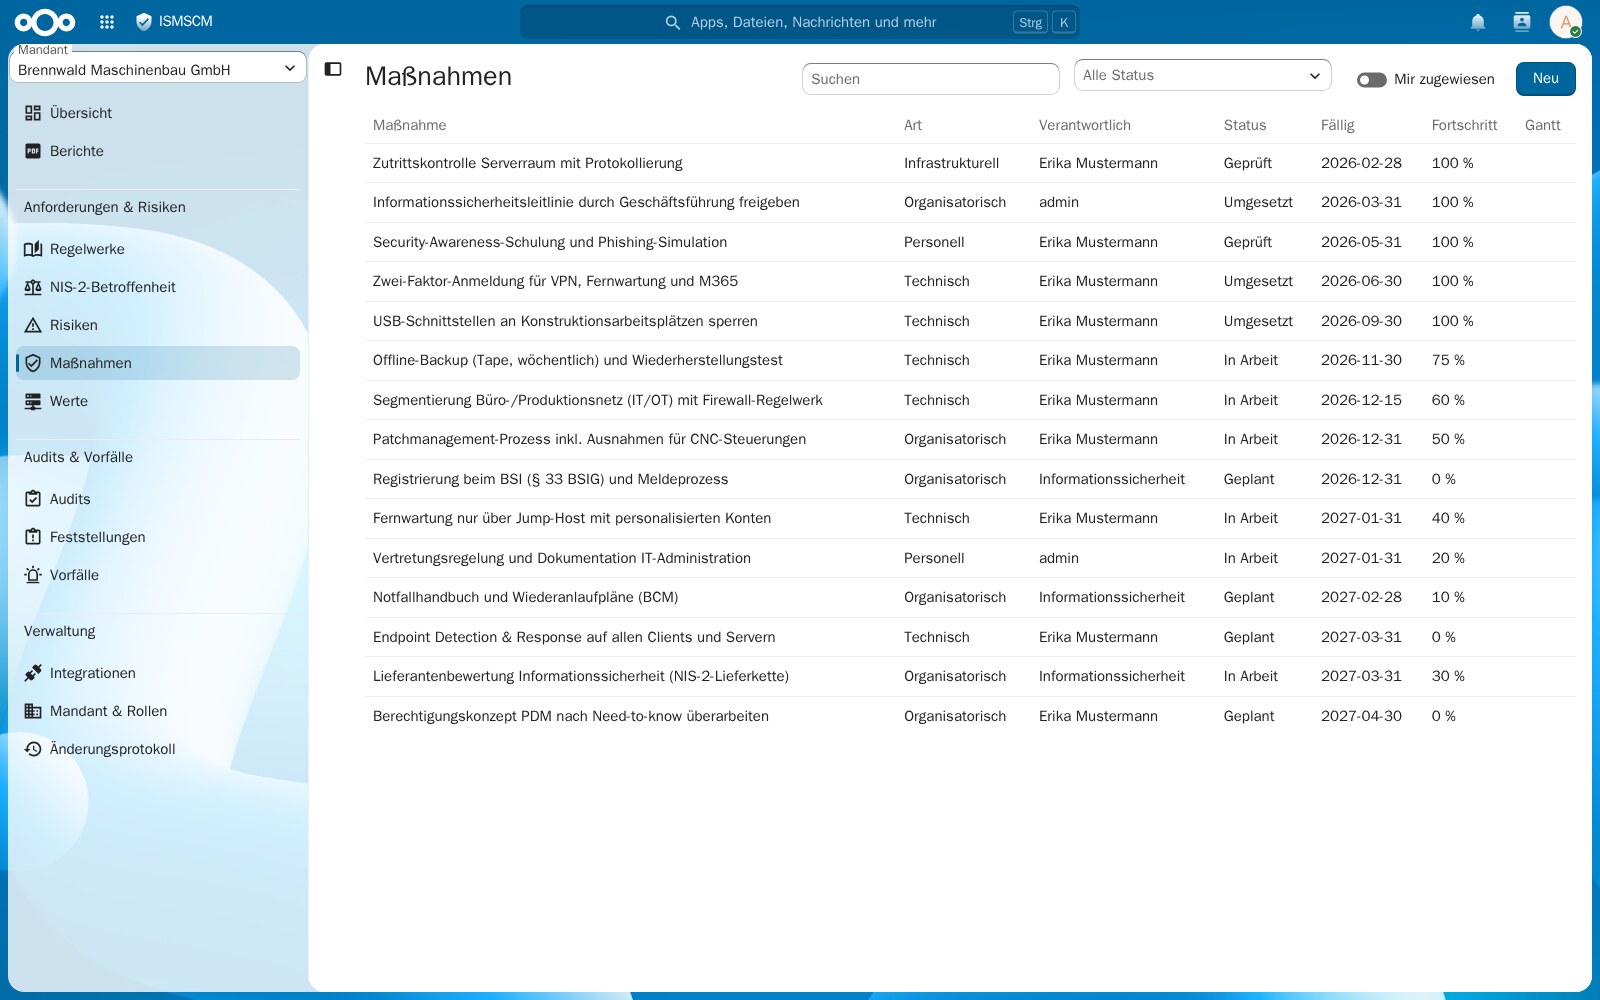
Liste der Maßnahmen mit Status und Fortschritt
Maßnahmen – Art, Verantwortliche, Status, Fälligkeit und Fortschritt.
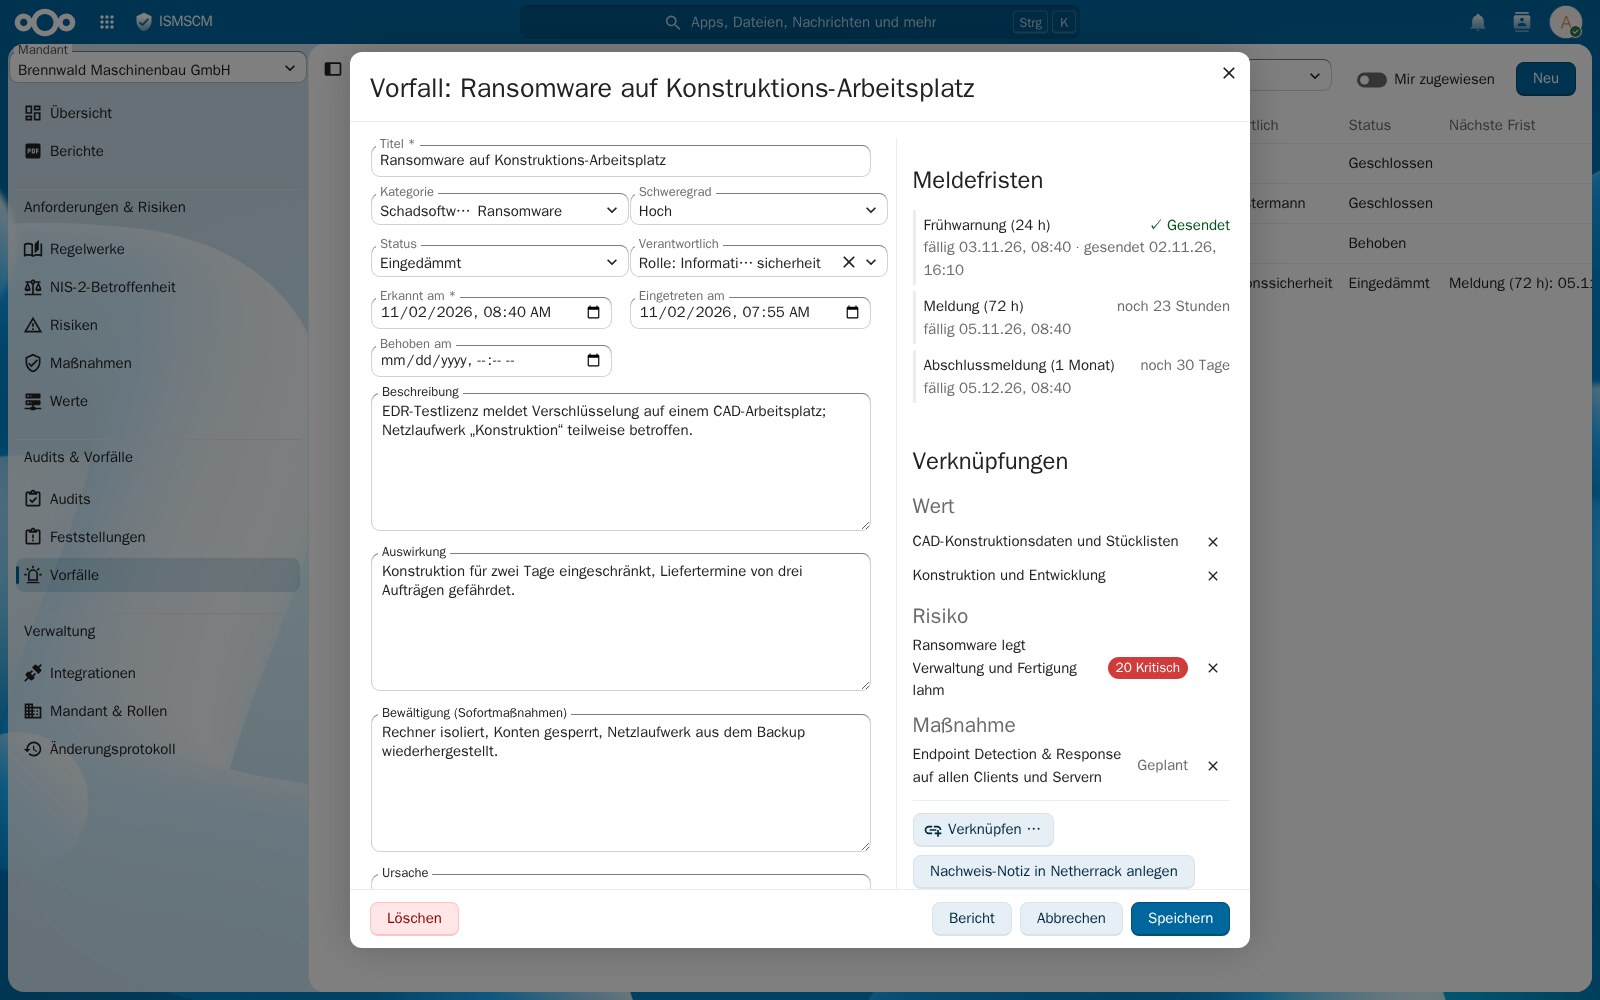
Sicherheitsvorfall mit Meldefristen
Sicherheitsvorfälle – Meldefristen nach NIS2 (24 h / 72 h / ein Monat) werden überwacht.
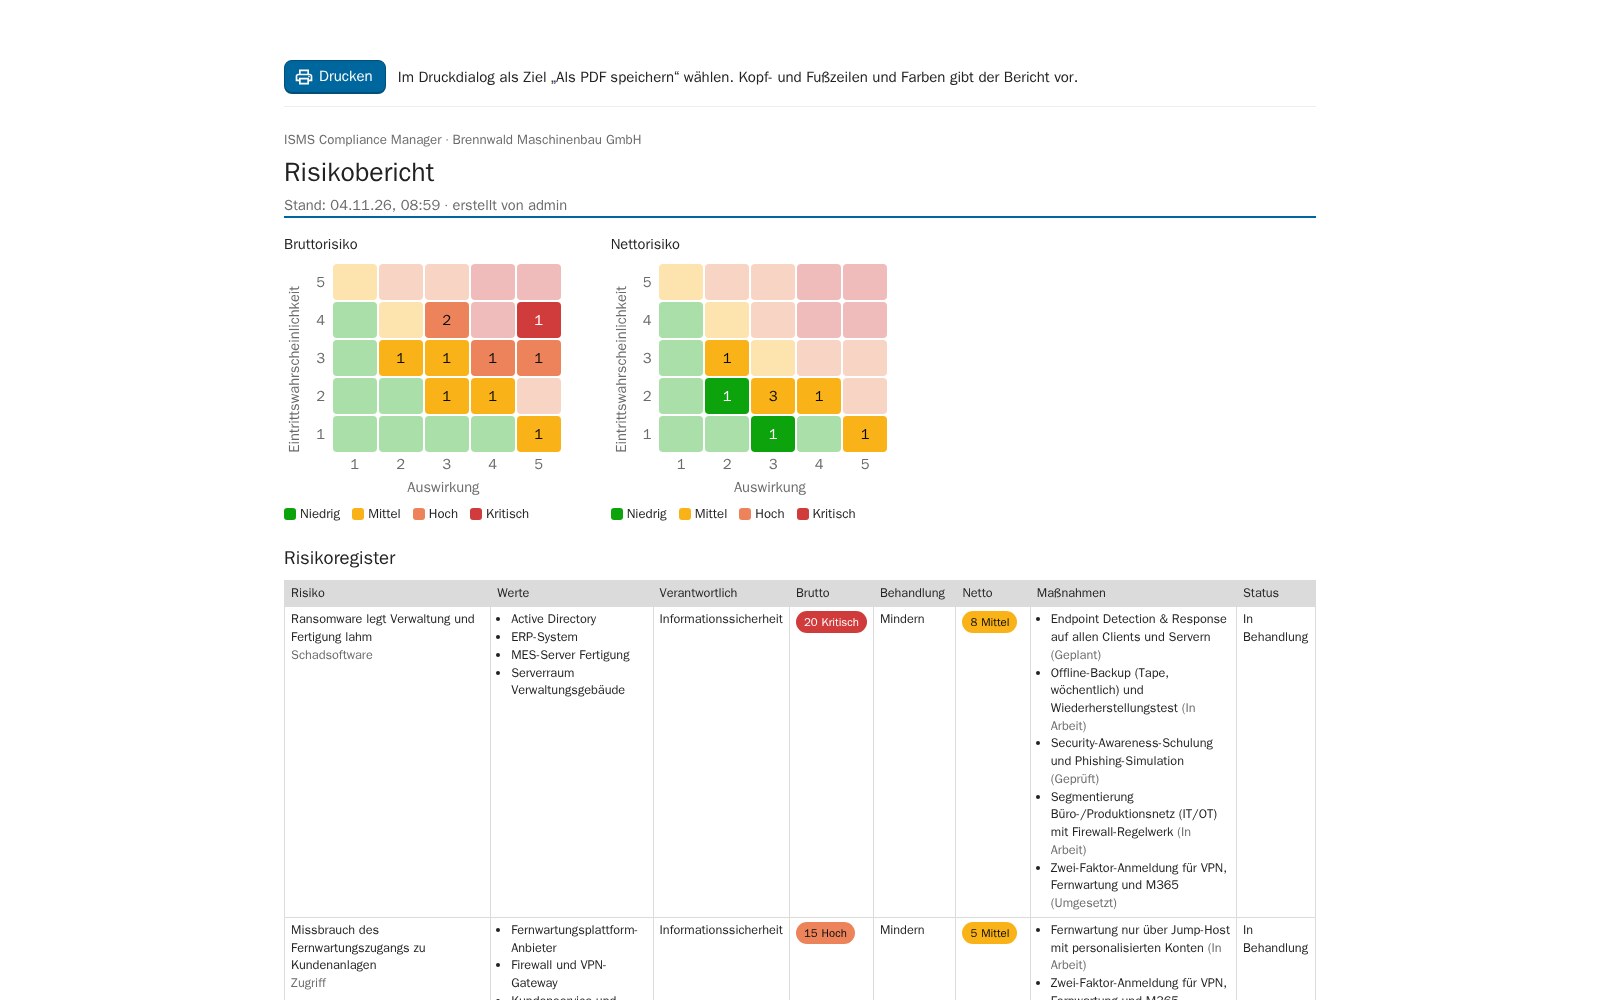
Risikobericht in der Druckansicht
Berichte – druckfertig als PDF, hier der Risikobericht mit Heatmaps und Risikoregister.

1 / 10

Funktionen

Alles, was ein ISMS braucht.

ISO 27001 6.1.3 d

Regelwerke & Anforderungen

Kataloge mit Anforderungen, Anwendbarkeit samt Begründung, Umsetzungsstand, Erfüllungsgrad und Lücken. Anforderungen verschiedener Regelwerke lassen sich untereinander verknüpfen.

BSI 200-2

Werte

Prozesse, Informationen, Anwendungen, IT-Systeme, Netze, Räume, Dienstleister und Personen mit Schutzbedarf für Vertraulichkeit, Integrität und Verfügbarkeit – vererbt über Abhängigkeiten.

ISO 27001 6.1.2

Risiken

5×5-Matrix aus Eintrittswahrscheinlichkeit und Auswirkung, Behandlung und Restrisiko, Heatmaps brutto und netto.

ISO 27001 6.1.3 e

Maßnahmen

Art, Verantwortliche, Status, Termine, Fortschritt und Aufwand – verknüpft mit Risiken, Anforderungen und Werten.

ISO 27001 9.2, 10.2

Audits & Feststellungen

Interne, externe, Zertifizierungs- und Lieferantenaudits. Abweichungen mit Ursache, Korrektur und Wirksamkeitsprüfung. Automatische Audits finden noch nicht erfasste Geräte im Netz.

NIS2 Art. 23 · DSGVO Art. 33

Sicherheitsvorfälle

Erfassung und Bewältigung von Vorfällen mit Überwachung der Meldefristen (24 h / 72 h / ein Monat) und der Datenschutz-Frist (72 h).

ISO 27001 9.3

Berichte

Managementbericht, Erklärung zur Anwendbarkeit, Risikobericht, Risikobehandlungsplan, Audit- und Vorfallbericht als PDF – dazu Individualberichte mit Filtern.

Organisation

Mandanten & Rollen

Mandantenbaum, etwa Dienstleister → Kunden → Töchter, Rollen mit Rechten je Bereich und Freigaben einzelner Objekte.

ISO 27001 7.5.3

Änderungsprotokoll

Jede Änderung mit Konto, Zeitpunkt sowie alten und neuen Werten – je Objekt und je Mandant.

Die Übersicht fasst Kennzahlen, Erfüllungsgrad je Regelwerk, Heatmaps, überfällige Maßnahmen, offene Abweichungen und Meldefristen zusammen. Jede Zahl ist klickbar und öffnet den passenden Bericht.

Mitgelieferte Kataloge

Regelwerke, sofort einsatzbereit.

  • NIS2 – Art. 20, 21 und 23 der Richtlinie (EU) 2022/2555 im Wortlaut, deutsch oder englisch
  • BSI Grundschutz++ – alle 1000 Anforderungen des Anwenderkatalogs mit Umsetzungshinweis und Schutzniveau
  • ISO/IEC 27001:2022 – Abschnitte 4–10 und die 93 Controls aus Anhang A, per BSI-Mapping mit Grundschutz++ verknüpft
  • Weitere Regelwerke wie TISAX oder eigene Richtlinien per JSON- oder CSV-Import
Integrationen
  • nc_Gantt: Maßnahmen als Aufgaben in ein Gantt-Projekt übertragen, Termine und Fortschritt fließen zurück
  • Netherrack: Richtlinien, Nachweise und Protokolle als Notizen verknüpfen
  • Smart Picker und globale Suche: ISMS-Objekte aus Talk, Text oder Deck verlinken – mit Vorschau
Nextcloud 31–35PHP 8.1+

Interesse?

Noch nicht öffentlich verfügbar.

Der ISMS Compliance Manager befindet sich in aktiver Entwicklung und ist derzeit nicht öffentlich zugänglich. Wenn Sie sich für die App interessieren oder sie in Ihrer Organisation einsetzen möchten, sprechen Sie mich gerne an.